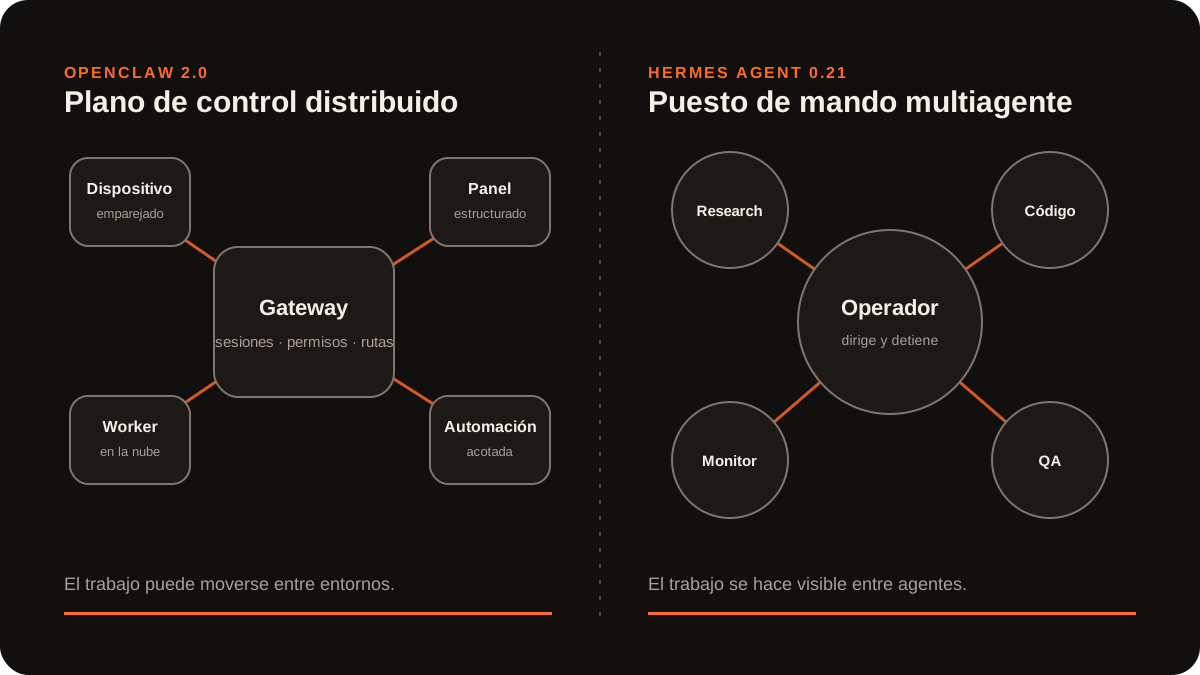
La respuesta corta es esta: OpenClaw 2.0 resulta más convincente como plano de control distribuido; Hermes Agent 0.21 resulta más convincente como puesto de mando multiagente. OpenClaw organiza sesiones, workers, permisos, credenciales, interfaces y operaciones a través de varios entornos. Hermes hace visible una plantilla de agentes con nombre, conversaciones duraderas, tareas programadas con continuidad y capacidad de dirigir subagentes mientras trabajan. Ambos se solapan. Ninguno gana por acumulación de funciones.
Hay una precisión importante antes de seguir. OpenClaw llama oficialmente “OpenClaw 2.0” a la versión 2026.8.1. Nous Research, en cambio, no ha publicado un producto llamado “Hermes 2”: la actualización contemporánea es Hermes Agent v0.21.0, etiqueta v2026.8.31. La expresión “Hermes 2” puede aparecer en una búsqueda o una conversación, pero convertirla en versión oficial sería empezar la comparativa con un dato falso.
Este artículo sustituye una explicación anterior que había quedado obsoleta. Hermes ya no se puede reducir a “un RAG con memoria” y OpenClaw tampoco es “una pasarela para elegir modelos”. Los dos son plataformas de agentes con memoria, herramientas, automatización, interfaces e integraciones. La decisión útil no es cuál trae más casillas marcadas, sino qué restricción domina tu operación: dónde debe ejecutarse el trabajo, cómo se coordina, quién puede autorizarlo, qué credenciales necesita y qué ocurre cuando algo falla.
También conviene ser claros con lo que esta comparativa no demuestra. Las notas oficiales no contienen un benchmark común de precisión, velocidad, coste o seguridad. Por tanto, aquí no encontrarás un podio fabricado. Encontrarás hechos de las versiones, una lectura arquitectónica explícita y un método para probar ambas con el mismo caso de empresa.
Resumen ejecutivo: OpenClaw 2 o Hermes 0.21
Si solo vas a leer una sección, que sea esta. La elección cambia según el cuello de botella del trabajo, no según el nombre del agente.
| Decisión | OpenClaw 2.0 | Hermes Agent 0.21 |
|---|---|---|
| Versión oficial comparada | OpenClaw 2026.8.1 | Hermes Agent v0.21.0 (v2026.8.31) |
| Centro de gravedad | Plano de control distribuido | Puesto de mando multiagente |
| Ejecución | Gateway, dispositivos emparejados y cloud workers | Perfiles y gateways conectados, Desktop y CLI |
| Coordinación | Progreso duradero, subagentes, sesiones y paneles | Bot Mode, salas, mensajes entre pares y dirección en vivo |
| Trabajo recurrente | Permisos para operaciones exactas y automatización ligada a conversaciones | Cron con memoria, continuidad, notas y monitor sin cambios |
| Interacción humana | Preguntas estructuradas, botones, widgets y aprobaciones | Chat de bots, paleta de comandos, métricas y parada de emergencia |
| Secretos | Solicitud enmascarada y proxy protegido opcional | Redacción ampliada y aprobaciones reforzadas |
| Riesgo de actualización | Migraciones incompatibles documentadas | Superficie muy amplia; migración y prueba por tipo de instalación |
| Primer piloto lógico | Flujo distribuido o sensible a permisos | Flujo colaborativo, recurrente o con delegación intensiva |
Elige OpenClaw primero cuando manda la distribución
OpenClaw tiene más sentido como primera prueba cuando una sesión debe salir del equipo principal, ejecutarse en un dispositivo emparejado o en un worker de nube y conservar su contexto operativo. También cuando el control decisivo consiste en autorizar una operación exacta, solicitar una credencial sin mostrarla al modelo o presentar un resultado interactivo limitado a acciones y orígenes concretos.
No significa que OpenClaw sea automáticamente la opción empresarial “grande”. Significa que su diseño reciente responde mejor a un problema muy concreto: un trabajo puede vivir más allá de un único proceso o una sola máquina, y el operador necesita entender dónde corre, qué puede hacer y cómo recuperarlo.
Elige Hermes primero cuando manda la coordinación
Hermes merece el primer piloto cuando las personas necesitan ver a los agentes como un equipo: quién investiga, quién programa, quién revisa, quién espera y quién debe ser corregido. Bot Mode, hermes peer, las salas compartidas y la dirección de subagentes en vivo hacen que la coordinación no quede enterrada en un rastro técnico.
Eso es especialmente útil en investigación, soporte interno, operaciones de contenido, ingeniería y monitorización recurrente. Pero un agente con nombre y avatar no es mejor por parecerse a una persona. Su valor aparece cuando la identidad aclara la responsabilidad y permite auditar el traspaso de trabajo.
No elijas todavía si no puedes describir el flujo
Si tu briefing es “quiero agentes para automatizar la empresa”, todavía no hay decisión. Falta un verbo operativo y un final observable. ¿Leer incidencias y proponer una prioridad? ¿Comparar fuentes y preparar un informe? ¿Actualizar una ficha en el CRM después de una aprobación? ¿Vigilar una web y avisar solo cuando cambie algo material?
Antes de instalar nada, escribe una frase: “cuando ocurra X, el sistema consulta Y, propone Z, pide autorización antes de W y deja evidencia en V”. Si esa frase no cabe en dos líneas, el piloto sigue mezclando demasiados problemas.
Qué ha salido realmente: nombres, fechas y alcance
Las dos actualizaciones son grandes, pero no conviene tratarlas como dos generaciones equivalentes de un mismo producto. Su nomenclatura y su alcance son distintos.
OpenClaw 2026.8.1 sí es OpenClaw 2.0
Las notas oficiales abren con “v2026.8.1 (AKA OpenClaw 2.0)”. No es una interpretación de terceros. La versión reúne cambios en conversaciones, workers, paneles, credenciales, memoria, automatizaciones, plugins, permisos, seguridad, modelos y clientes nativos. Es una evolución del sistema alrededor del modelo, no el lanzamiento de un nuevo modelo fundacional.
Entre los cambios visibles están la búsqueda de conversaciones, la reapertura del contexto asociado, las tarjetas de progreso que sobreviven a recargas, las preguntas estructuradas y los widgets que se pueden fijar a paneles. Debajo de esa capa aparecen cambios más relevantes para operaciones: sesiones que viajan con su workspace, workers reutilizables, modelos permitidos por agente, permisos de automatización revisables y gestión compartida de credenciales.
OpenClaw también incorpora Fleet y Swarm como funciones experimentales. “Experimental” importa. Una demostración llamativa no equivale a una base estable para un proceso comercial, jurídico o sanitario. Esas funciones deben quedar fuera de la primera ruta crítica salvo que el objetivo del piloto sea precisamente evaluarlas.
Hermes Agent 0.21 no se llama Hermes 2
Nous Research publica Hermes Agent v0.21.0 y la identifica como “Pantheon Release”. La versión 0.21 consolida las entregas posteriores a 0.20 y amplía una cantidad considerable de superficies: Desktop, CLI, perfiles, comunicación entre agentes, cron, MCP, navegador, delegación, seguridad y proveedores.
La release presenta Bot Mode como una forma de convertir perfiles de agente en participantes visibles de una sala. hermes peer ofrece mensajes duraderos entre agentes a través de perfiles y gateways. Los trabajos programados conservan memoria y notas, y pueden saltarse la llamada al modelo si un monitor no detecta novedades. Los subagentes se pueden listar, orientar y detener mientras están en marcha.
La etiqueta correcta importa por dos razones. Primera, una empresa debe poder reconstruir qué software evaluó y con qué documentación. Segunda, llamar “Hermes 2” a cualquier cosa nueva confunde producto, modelo y plataforma, y esa confusión suele terminar en expectativas que ninguna configuración puede cumplir.
Una versión grande no es una prueba de madurez
Las notas de Hermes incluyen cifras elevadas de actividad desde la versión anterior. Son métricas del repositorio, no de resultado empresarial. Muchos commits pueden reflejar alcance, correcciones o deuda; no demuestran estabilidad en tu infraestructura. Del mismo modo, la enorme lista de OpenClaw no permite concluir que todas las combinaciones de canal, modelo, plugin y worker estén igualmente probadas.
La madurez relevante se mide en tu flujo: una instalación repetible, permisos comprensibles, recuperación ensayada, conectores mantenibles, incidencias visibles y una persona capaz de parar el sistema. Todo lo demás es contexto.
OpenClaw 2 por dentro: un plano de control distribuido
La mejor manera de entender OpenClaw 2 no es imaginar un chatbot más capaz. Es imaginar el sistema que decide dónde vive una sesión, qué herramientas la acompañan, qué operación puede ejecutar, qué secreto puede usar y qué ve la persona mientras ocurre.
Sesiones más allá del Gateway
OpenClaw 2 permite ejecutar trabajo en dispositivos emparejados o cloud workers, mover el workspace de la sesión y reutilizar máquinas calientes o semillas de proyecto. Esto resuelve una limitación común de los agentes locales: la tarea deja de depender de que un portátil concreto permanezca encendido y con el entorno correcto.
Pero la portabilidad crea nuevas preguntas. ¿Quién decide el worker? ¿Qué archivos viajan? ¿Qué credenciales se resuelven en destino? ¿Cómo se borra el workspace temporal? ¿Qué ocurre si el dispositivo se desconecta a mitad de una escritura? La release mejora estados de desconexión, cancelación y recuperación, pero una empresa debe convertir esas preguntas en políticas propias.
Un buen caso sería una auditoría técnica que empieza en el Gateway, prepara un workspace aislado, ejecuta pruebas en un worker y devuelve evidencia al hilo original. Un mal caso sería permitir que cualquier conversación elija un worker con acceso amplio a la red interna.
Progreso, preguntas y resultados estructurados
Las tarjetas de progreso persistentes permiten seguir actividad de subagentes y cambios acumulados incluso tras recargar la interfaz. Las preguntas estructuradas ofrecen opciones, texto libre y una vía explícita para omitir. Los widgets pueden fijarse a un panel de sesión, exportarse como imagen y limitarse a determinadas acciones u orígenes de red.
Esta capa tiene valor porque reduce ambigüedad. Un agente que pregunta “¿procedo?” deja demasiado espacio a una aprobación accidental. Un control que dice “autorizar la actualización de estos tres registros, sin envío externo” expresa mejor la operación. Aun así, la interfaz solo protege lo que representa fielmente. Si el resumen oculta argumentos o efectos secundarios, el botón sigue siendo una mala frontera.
Para diseñar una buena aprobación hay que mostrar el objeto, la operación, el destino, el alcance, la reversibilidad y la diferencia desde la última revisión. Un color verde no sustituye esa información.
Credenciales fuera del chat
OpenClaw puede pedir una credencial mediante un campo enmascarado sin introducir su valor en la conversación o en el contexto del modelo. Además, ofrece un proxy opcional para que la sustitución del secreto solo ocurra hacia destinos aprobados. Es una mejora importante sobre pegar una contraseña en un mensaje.
No elimina todo el riesgo. El host que custodia el secreto, el proceso que realiza la sustitución, la lista de destinos, los logs y la respuesta remota siguen formando parte de la superficie. Un secreto protegido para api.ejemplo.com puede causar daño si la cuenta tiene permisos excesivos. La regla correcta continúa siendo credencial específica, alcance mínimo, rotación y revocación independiente.
Automatizaciones vinculadas a una operación exacta
La versión permite aprobar trabajo recurrente para una operación concreta, inspeccionar o revocar esa concesión y exigir una nueva aprobación si cambia el trabajo. También vincula nuevas automatizaciones al contexto de la conversación que las originó y añade bucles controlados por el propietario.
Esta precisión es útil para separar “revisar cada hora” de “modificar cada hora”. Un monitor puede leer un origen y preparar una propuesta sin poseer permiso permanente de escritura. Si la condición cambia, la nueva operación vuelve a la persona. Es un patrón mejor que conceder a un cron el mismo token de administrador que usa una integración interactiva.
La prueba real debe incluir una modificación intencionada del trabajo programado. Si el sistema no vuelve a pedir autorización, el control no está funcionando como se esperaba.
Hermes Agent 0.21 por dentro: un puesto de mando multiagente
Hermes 0.21 organiza el trabajo alrededor de identidades, conversaciones y continuidad. Su propuesta más diferenciada no es que pueda lanzar varios agentes, sino que el operador pueda verlos, hablarles y corregirlos sin perder el hilo.
Bot Mode y perfiles con nombre
Bot Mode integra perfiles con nombre y avatares deterministas en la aplicación de escritorio. Varios agentes pueden participar en una sala y responder cuando se les menciona. La utilidad no está en antropomorfizar el software; está en convertir una topología técnica en una conversación que una persona puede seguir.
Un perfil de investigación puede tener herramientas de lectura y fuentes públicas. Uno de implementación puede trabajar solo en un repositorio concreto. Uno de revisión puede carecer de escritura. Si los tres aparecen en el mismo espacio, el operador identifica quién aporta cada afirmación y quién tiene autoridad para ejecutar.
El peligro aparece cuando el nombre se convierte en confianza automática. “Legal”, “Seguridad” o “Director” son etiquetas, no acreditaciones. Cada perfil debe mostrar su alcance real, sus herramientas y su frontera de datos.
Mensajes duraderos entre agentes con hermes peer
hermes peer permite que agentes se escriban por handle a través de perfiles y gateways. Las respuestas aterrizan en el Bot Chat canónico de cada agente. La comunicación deja de ser un detalle efímero dentro de una ejecución y pasa a formar parte del historial visible.
Esto mejora un problema clásico de la delegación: el investigador descubre una restricción, el implementador no la recibe completa y el revisor termina evaluando otra cosa. Un mensaje duradero ayuda a conservar la decisión y su fuente. No garantiza que el receptor la entienda ni que no exista una instrucción contradictoria en otro canal.
Por eso cada traspaso debería incluir objetivo, evidencia, límites, rutas afectadas y preguntas abiertas. La mensajería mejora el transporte; no reemplaza un contrato de trabajo.
Cron con memoria, continuidad y modo monitor
Los cron de Hermes pueden cargar y actualizar memoria, conservar continuidad entre ejecuciones y usar notas persistentes. El modo monitor puede comprobar primero si hay cambios y evitar la llamada al modelo cuando no los hay.
En empresa, esa última parte es más valiosa de lo que parece. Muchos monitores generan ruido porque describen una y otra vez el mismo estado. Separar detección determinista de interpretación reduce coste y fatiga: si la fuente no cambia, no hay razón para volver a razonar ni volver a notificar.
La memoria añade contexto, pero debe tener una política. ¿Qué dato puede sobrevivir? ¿Cuánto tiempo? ¿Qué fuente prevalece si cambia? ¿Cómo se elimina una conclusión falsa? Un cron que recuerda sin mecanismo de corrección convierte un error puntual en una rutina persistente.
Dirigir o detener subagentes en marcha
Hermes permite listar hijos activos, orientar uno con una corrección y detenerlo conservando salida parcial. También puede exigir un esquema JSON a la respuesta delegada y mostrar el coste de la delegación.
Esto cambia la relación con una tarea larga. En vez de esperar a un resultado equivocado, el operador puede intervenir cuando aparece una premisa nueva. En investigación, por ejemplo, puede indicar que una fuente no es primaria; en desarrollo, limitar archivos al detectar un solapamiento.
El esquema de salida es una ayuda, no una revisión. Un objeto JSON perfectamente válido puede contener un dato falso. La validación estructural debe ir acompañada de fuentes, pruebas o comprobaciones adecuadas al dominio.
Memoria y continuidad: ahora compiten en el mismo terreno
La comparación antigua decía que Hermes aportaba memoria y OpenClaw no. Ya no se sostiene. Las dos plataformas tienen mecanismos de recuerdo y continuidad, aunque los colocan en lugares diferentes.
Memoria activa y aprendizaje en OpenClaw
OpenClaw 2 añade recuerdo de conversaciones personales bajo determinadas condiciones, consolidación en segundo plano y captura de lecciones reutilizables. La release describe controles para desactivar estas funciones y diferencia cambios propios del usuario de habilidades que pueden aplicarse automáticamente tras una revisión.
La oportunidad es evidente: menos repetición, recuperación de decisiones y aprendizaje acumulado. El riesgo también: una conversación informal puede terminar influyendo en un proceso futuro; un patrón que funcionó una vez puede promocionarse demasiado pronto; una fuente externa maliciosa puede contaminar material persistente.
Antes de activar memoria automática, una empresa debe decidir qué espacios son personales, qué canales quedan excluidos, qué procedencia se conserva, qué puede promocionarse y quién revisa o elimina recuerdos. Sin procedencia, la memoria se convierte en una opinión sin fecha.
Memoria de perfiles y rutinas en Hermes
Hermes sitúa la continuidad en los perfiles, los cron, los chats canónicos y las notas. Un monitor puede recordar qué notificó; un agente puede recibir un mensaje de otro y retomarlo; una tarea programada puede trabajar desde el resultado anterior.
Este diseño encaja bien con una operación dividida por funciones. El agente de contenidos conserva criterios editoriales, el de vigilancia recuerda incidentes y el de QA mantiene una lista de defectos recurrentes. Pero compartir memoria entre funciones sin necesidad puede expandir información sensible y crear dependencias invisibles.
La práctica sana es separar memoria operativa, conocimiento canónico y conversación. Lo canónico vive en la fuente de verdad de la empresa. La memoria ayuda a trabajar, pero no debe reemplazar un CRM, un repositorio, un expediente o una base documental validada.
Cómo medir una memoria sin caer en una demo
No midas memoria preguntando al agente cómo te llamas. Prueba cuatro cosas: recuperación exacta de una decisión con fecha y fuente; rechazo de un recuerdo contradicho por una fuente más reciente; aislamiento entre usuarios o contextos; y borrado comprobable.
Añade una quinta prueba: introduce una instrucción irrelevante en una fuente no confiable y comprueba que no se convierte en una regla duradera. La memoria útil no es la que recuerda más. Es la que recupera lo pertinente, conserva procedencia y permite corregir.
No hay en las fuentes oficiales un conjunto de pruebas común que permita declarar ganador. El resultado dependerá del modelo, configuración, almacenamiento, políticas y caso de uso.
Seguridad: permisos, secretos y fronteras de confianza
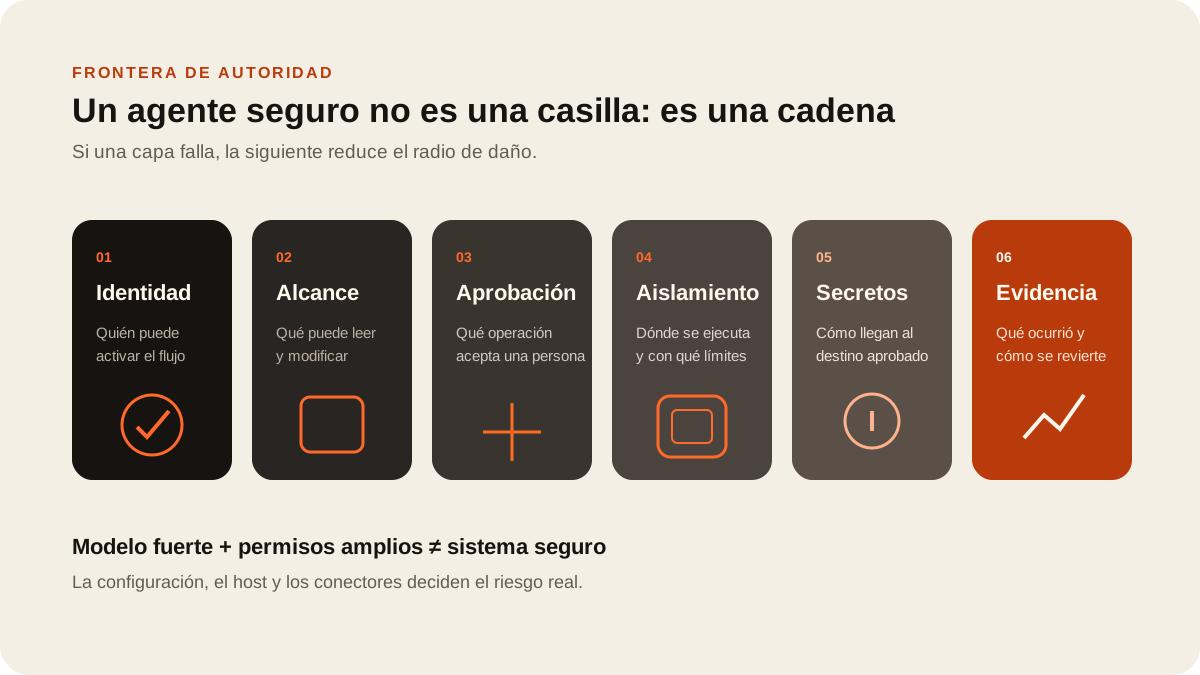
Un agente que puede leer correo, navegar, ejecutar código y actualizar sistemas tiene un radio de acción real. La seguridad no puede resumirse en “está en mi servidor” o “usa un modelo seguro”.
La frontera de confianza explícita de OpenClaw
La documentación de seguridad de OpenClaw establece una frontera de confianza por Gateway. Admite un operador o un equipo cuyos miembros confían entre sí. No presenta un Gateway compartido como aislamiento hostil entre usuarios adversarios. Para confianza mixta recomienda separar gateways y, preferiblemente, usuarios del sistema operativo o hosts.
Esta aclaración evita una mala arquitectura frecuente: exponer el mismo agente con herramientas a personas que no comparten autoridad y confiar en que una clave de sesión haga de permiso. La documentación también advierte que cualquiera que pueda activar un agente comparte la autoridad delegada a sus herramientas.
OpenClaw ofrece auditoría con openclaw security audit, variantes --deep, --fix y --json, políticas de mensajes, listas permitidas, sandbox, perfiles de herramientas y modos de ejecución. Son controles útiles. Deben configurarse y comprobarse; no protegen por existir en la documentación.
Las defensas reforzadas de Hermes 0.21
Hermes 0.21 protege archivos de instrucciones (por ejemplo, configuraciones de agentes, habilidades y memoria) mediante aprobación de escritura. Amplía la redacción de secretos en errores, lecturas de entorno, checkpoints y logs. También añade cobertura de aprobación para comandos destructivos en Windows y estabiliza la identidad de la aplicación en macOS para permisos del sistema.
Son mejoras relevantes porque los archivos de instrucciones son parte del control. Si una herramienta o contenido externo puede modificarlos sin revisión, puede alterar el comportamiento de futuras sesiones. La redacción reduce exposición accidental, aunque nunca debe ser la única barrera: un secreto que llega al proceso equivocado ya ha cruzado una frontera.
El centro MCP y los enlaces de instalación también requieren prudencia. Una confirmación visible reduce instalaciones accidentales, pero cada servidor sigue necesitando revisión de origen, alcance, credenciales y salida de red.
Autoalojado no significa confinado
Instalar Hermes u OpenClaw en un VPS propio no garantiza que los datos permanezcan allí. Si el agente llama a un modelo externo, consulta una búsqueda, abre una web, envía un mensaje, usa un MCP remoto o registra trazas fuera, la información puede cruzar el perímetro.
El mapa correcto sigue cada dato: origen, transformación, modelo, herramienta, destino, log, copia, retención y borrado. Una política de privacidad no se deduce del nombre del producto. Se diseña con la configuración y los contratos de cada proveedor.
En sectores con información legal, sanitaria, laboral o financiera, el primer piloto debe usar datos sintéticos o anonimizados. La integración con datos reales llega después de revisar base jurídica, minimización, acceso, encargados, retención y respuesta a incidentes.
Aprobación no equivale a comprensión
Una interfaz puede pedir permiso y seguir siendo peligrosa si resume mal la acción. “Permitir acceso” es insuficiente. Una aprobación útil debe responder: qué objeto cambia, qué operación se ejecuta, en qué cuenta, durante cuánto tiempo, con qué efectos secundarios y cómo se revoca.
Prueba también la negativa. Si el operador rechaza una acción, el agente no debe buscar una ruta alternativa más amplia para conseguir el mismo objetivo. Esa conducta es tan importante como el camino feliz.
Herramientas, MCP, navegador y canales
Los agentes valen por lo que conectan, pero cada conexión aumenta capacidad y riesgo. OpenClaw y Hermes han ampliado sus superficies de integración; la comparación debe fijarse en cómo se operan, no solo en cuántas existen.
El centro MCP de Hermes
Hermes reúne gestión de servidores y catálogo MCP, permite importar configuraciones, revisar salud y detectar necesidades de reautenticación. Añade datos de uso y un flujo explícito para enlaces hermes://. Para un equipo con muchos conectores, tener inventario y estado en una interfaz reduce ceguera operativa.
El panel no sustituye una evaluación del servidor. Conviene registrar propietario, versión, origen, herramientas expuestas, credencial usada, destinos de red, datos alcanzables y procedimiento de retirada. Un MCP sin responsable termina siendo una puerta olvidada.
Una práctica útil es dividir servidores por nivel: lectura pública, lectura privada, escritura reversible y acción externa. Los agentes no deberían recibir el catálogo completo por defecto. Cada perfil ve solo lo necesario para su flujo. Si un servidor permite leer y borrar, pero el agente solo debe consultar, busca un alcance diferente o coloca una capa que limite la operación.
El dato de uso que muestra una interfaz tampoco es el coste total. Hay que relacionarlo con la tarea, la calidad obtenida, los reintentos y el tiempo de supervisión. Un conector barato que produce errores silenciosos puede salir mucho más caro que uno explícito.
Plugins, proveedores y A2A en OpenClaw
OpenClaw 2 separa varios proveedores y capacidades en paquetes oficiales instalables, mejora la revisión de procedencia y requiere --force para fuentes ejecutables arbitrarias. ClawHub puede mostrar información de auditoría antes de instalar. La release también incorpora un canal A2A 1.0 opcional para tareas de texto autenticadas, consulta de estado y mensajes entre pares configurados.
Una auditoría de catálogo es una señal, no una garantía. El código puede cambiar, una dependencia puede comprometerse o una capacidad segura en un entorno resultar excesiva en otro. Fija versiones, revisa actualizaciones y evita instalar por impulso desde una conversación.
A2A amplía interoperabilidad, pero no resuelve por sí solo identidad, autorización o semántica del trabajo. El agente receptor debe verificar quién envía, qué puede solicitar y cómo se valida el resultado. Un mensaje autenticado puede ser legítimo y, al mismo tiempo, pedir una acción fuera de alcance.
La procedencia visible de un plugin ayuda a decidir, pero la empresa sigue necesitando un inventario. Anota cuándo se instaló, qué versión se aprobó, quién la mantiene y cuál es la ruta de retirada. La acumulación de plugins es una forma habitual de ampliar el radio de daño sin darse cuenta.
Navegador controlado por el agente
Hermes permite que el agente navegue, haga clic y lea dentro del navegador de Desktop. OpenClaw también incluye capacidades de navegador y dispositivos dentro de su ecosistema. Esto abre flujos potentes: investigar documentación, reproducir un fallo o preparar una operación en una aplicación web.
También expone sesiones autenticadas, descargas, formularios, contenido adversarial y acciones difíciles de revertir. La primera regla es separar el navegador de pruebas del perfil personal. La segunda, bloquear envíos, compras, borrados y cambios públicos hasta una aprobación específica. La tercera, conservar una traza que muestre qué página, elemento y estado se usaron.
Para automatización empresarial repetible, una API estable suele ser preferible a una interfaz visual. El navegador es valioso cuando no existe API, para inspección o para un paso humano asistido. No debería ser la ruta oculta de todo. Un cambio pequeño en el DOM puede romper el flujo sin que la página deje de cargar.
La prueba del navegador debe incluir un modal inesperado, una sesión caducada, un elemento duplicado y una página lenta. El agente tiene que fallar de forma legible, no hacer clic en el primer botón parecido.
Canales y correo como entradas no confiables
OpenClaw añade triggers de correo mediante IMAP y mantiene múltiples canales de mensajería. Hermes opera en Desktop, CLI y entornos conectados. Un mensaje entrante puede iniciar trabajo, pero su contenido no se vuelve confiable por llegar desde una cuenta conocida: puede incluir texto reenviado, adjuntos o enlaces manipulados.
Enruta correo y contenido externo primero a un agente lector sin herramientas de escritura. Este extrae hechos y adjunta procedencia. El agente ejecutor recibe un paquete acotado, no el correo bruto junto con credenciales y shell.
Si buscas una arquitectura más amplia para empresa, conviene separar el agente de la automatización determinista. En automatizaciones con n8n explicamos por qué los pasos estables, validaciones y efectos externos deben conservar una capa de orquestación observable.
La autorización del remitente y la confianza del contenido son dos cosas distintas. Un compañero autorizado puede reenviar una página comprometida sin saberlo. El sistema debe tratar la fuente externa como no confiable aunque el disparador sea legítimo.
Actualización, migración y coste operativo real
El coste de una plataforma de agentes no es solo API y servidor. Incluye configuración, revisión, observabilidad, incidencias, migraciones, seguridad y el tiempo de la persona que supervisa.
OpenClaw 2 trae cambios incompatibles
OpenClaw 2026.8.1 retira el plugin OpenProse incluido y el comando /prose. También migra referencias codex/* y openai-codex/* hacia openai/* y avisa de migraciones del SDK para plugins externos. La vía oficial remite a openclaw doctor --fix, pero ejecutar una reparación no elimina la necesidad de revisar el resultado.
Antes de actualizar, inventaría versión, Gateway, perfiles, canales, plugins, proveedores, modelos, credenciales, sesiones, automatizaciones y workspaces. Después crea una copia recuperable y verifica que realmente se puede restaurar. Actualiza en una instancia controlada, ejecuta doctor y auditoría, y prueba al menos un caso que utilice cada superficie afectada.
No borres la copia anterior cuando el servicio arranque. Conserva el rollback hasta haber ejecutado tareas normales, negativas y de recuperación. Un proceso que escucha en un puerto no demuestra que los canales, credenciales y automatizaciones conserven su semántica.
Presta especial atención a rutas de modelo migradas. Una referencia que apunta a otro proveedor o política puede cambiar coste, capacidad o tratamiento de datos aunque la conversación siga respondiendo. Compara configuración efectiva, no solo el fichero editado.
Hermes 0.21 amplía muchas superficies de una vez
Hermes 0.21 consolida una release extensa. Bot Mode, peer messaging, cron, delegación, MCP, navegador, CLI y seguridad pueden afectar distintos perfiles de uso. Una instalación gestionada por Docker, pipx, Homebrew o una fuente no se actualiza necesariamente del mismo modo.
Prepara un inventario equivalente: versión, método de instalación, perfiles, configuración, memoria, sesiones, tareas programadas, servidores MCP, credenciales y proveedores. Ejecuta la comprobación o plan de actualización disponible para tu instalación y revisa las migraciones de configuración. Después prueba que Desktop o Gateway arranca, que los perfiles conservan su alcance y que cron no duplica o pierde continuidad.
Un rollback también puede fallar si la configuración nueva no es compatible con una versión anterior. Por eso la copia debe incluir estado y configuración vinculados a la versión, no solo un directorio genérico.
Al probar hermes peer, no te limites a enviar un saludo. Comprueba identidad, destino incorrecto, respuesta tardía y conversación simultánea. La mensajería duradera debe mantener orden y atribución suficientes para reconstruir la decisión.
Costes que una demo no muestra
Hay siete bolsas de coste: modelos, infraestructura, almacenamiento, conectores, observabilidad, mantenimiento y supervisión. A ellas se añade el coste de error: una acción incorrecta, una alerta ignorada, una credencial filtrada o una publicación que debe deshacerse.
No publiques un precio total basándote en una sesión de diez minutos. Mide el mismo flujo durante un periodo representativo y separa tokens de entrada, salida, herramientas, llamadas fallidas, reintentos, tareas sin cambios y tiempo humano. Si un sistema ahorra llamadas pero exige más intervención, el ahorro puede ser aparente.
Tampoco supongas que ejecutar un modelo local siempre abarata. Hardware, energía, capacidad ociosa, actualizaciones y calidad de respuesta forman parte de la cuenta. La arquitectura correcta es la que entrega el resultado al coste total aceptable con riesgo controlado.
El almacenamiento persistente también crece: conversaciones, artefactos, workspaces, memoria, logs, capturas y copias. Define retención antes de que el disco y el riesgo legal decidan por ti.
Operación continua: quién cuida al agente
Una empresa necesita un propietario para versiones, alertas, permisos, conectores y recuperación. Sin él, la instalación envejece. Los cambios de API rompen herramientas, los tokens caducan, las fuentes cambian y la memoria acumula decisiones obsoletas.
El mantenimiento mínimo incluye inventario, copias probadas, actualización programada, revisión de logs, rotación de credenciales, auditoría de herramientas, evaluación de modelos y simulacro de incidente. Puede hacerlo un equipo interno o un proveedor, pero debe estar asignado.
Si quieres aterrizar este tipo de sistema en un caso real, nuestra página de agentes de IA para empresa explica el servicio desde el flujo, las integraciones y la verificación, no desde la compra de una herramienta.
Qué plataforma encaja en cada caso de empresa
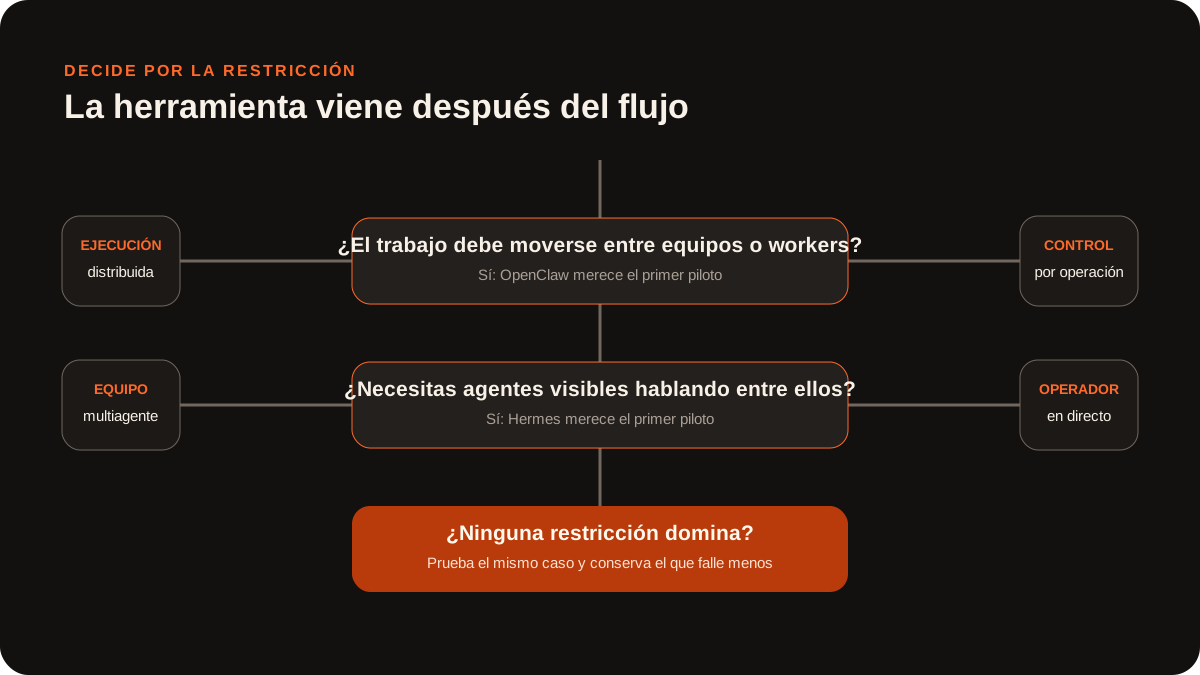
No existen “casos ideales” universales, pero sí restricciones que inclinan el primer piloto.
Atención y operaciones internas
Para un asistente interno que consulta procedimientos, prepara respuestas y deriva incidencias, Hermes puede resultar atractivo si varias funciones (documentación, soporte, revisión) deben verse y coordinarse. OpenClaw puede ganar si la tarea debe ejecutarse en distintos entornos o usar permisos muy concretos según la operación.
En ambos casos, no permitas que el primer piloto responda directamente a clientes. Empieza con borradores y comparación contra una base de respuestas aprobadas. Mide omisiones, afirmaciones no respaldadas y derivaciones correctas. Cuando el borrador sea fiable, añade aprobación humana; la autonomía exterior llega al final.
La fuente de verdad debe seguir fuera del agente. Precios, condiciones, stock, expedientes o protocolos viven en sistemas canónicos. El agente consulta, no redefine.
Un caso práctico razonable es clasificar solicitudes internas y preparar la respuesta con enlaces a procedimientos. El resultado correcto incluye una opción “no sé” y una derivación, no solo una contestación fluida.
Investigación y vigilancia
Hermes encaja bien con un equipo visible: un agente busca, otro contrasta y un tercero sintetiza; cron conserva continuidad y el modo monitor evita trabajo cuando no hay cambio. OpenClaw encaja si las búsquedas y comprobaciones deben repartirse entre workers, conservar un workspace o terminar en un panel interactivo con decisiones acotadas.
El criterio decisivo es la procedencia. Cada hallazgo debe conservar URL, fecha, fragmento relevante y relación con la conclusión. Un informe sin fuentes no mejora por haber usado cinco agentes.
Introduce fuentes contradictorias en la evaluación. Un sistema que resume de forma elegante pero no señala la contradicción no está listo para investigación crítica. Añade también una página inaccesible: el agente debe distinguir ausencia de evidencia de evidencia negativa.
Ingeniería y mantenimiento de software
OpenClaw puede aprovechar workers y workspaces portátiles para ejecutar pruebas en entornos separados, mientras el Gateway conserva sesión, progreso y permisos. Hermes permite dirigir subagentes durante tareas largas, imponer esquemas de salida y coordinar investigación, implementación y revisión en conversaciones visibles.
La plataforma no sustituye controles del repositorio. Un agente debe trabajar con rutas declaradas, tests focales, revisión del diff y prohibición de borrar cambios ajenos. El revisor no puede limitarse a aceptar el resumen del implementador.
Una prueba útil incluye un repositorio sucio, un test que falla por una causa no relacionada y una solicitud que intenta ampliar alcance. El sistema debe preservar trabajo ajeno, distinguir el fallo y parar antes de tocar rutas no autorizadas.
Mide el tiempo hasta una corrección verificada, no las líneas producidas. Mucho código generado puede ser una señal de que el problema se entendió tarde.
Marketing, contenidos y SEO
Hermes puede organizar investigación, redacción, verificación y edición como perfiles separados. OpenClaw puede distribuir captura, análisis y producción de evidencias entre workers y presentar resultados en paneles. Ninguna arquitectura impide inventar un dato si el flujo no exige fuentes y revisión.
Para contenido público, separa afirmaciones verificables de interpretación. Pasa cada cifra, versión, fecha y nombre por una fuente primaria. Comprueba enlaces, imágenes, metadatos, schema y render móvil. Publicar es una acción externa que requiere una autorización distinta de redactar.
Nuestro proceso de inteligencia artificial aplicada parte de esa separación: automatizar lo determinista y reservar juicio humano para afirmaciones, decisiones y efectos de reputación.
No midas el sistema por número de artículos. Mide consultas cubiertas, calidad útil, citas, conversiones y mantenimiento. Un volumen mayor de páginas mediocres puede perjudicar la autoridad que pretendía crear.
Procesos con CRM, telefonía o mensajería
Un agente puede clasificar una conversación, proponer una siguiente acción y preparar datos para el CRM. La actualización efectiva debe pasar por validaciones deterministas: identidad del contacto, campos permitidos, duplicados, consentimiento y registro del cambio. La misma lógica se aplica a una centralita virtual integrada: transcribir no autoriza modificar ni contactar.
OpenClaw aporta controles de operación y credenciales interesantes para conexiones sensibles. Hermes aporta continuidad y coordinación visible cuando varias funciones participan. El ganador depende de si tu problema dominante es la frontera de la acción o la coordinación del equipo.
No empieces por WhatsApp, correo y CRM a la vez. Elige una entrada y un efecto reversible. Cuando la evidencia sea consistente, amplía. Para la primera prueba, una bandeja de ensayo y registros ficticios son mejores que clientes reales.
Un piloto justo para comparar ambas plataformas
Probar dos agentes con preguntas distintas no es una comparación. Usa el mismo trabajo, las mismas fuentes, la misma autoridad y el mismo criterio de éxito.
Define un trabajo acotado
Un buen piloto podría ser: “cada mañana, revisar cinco fuentes de producto, detectar cambios desde la última ejecución, preparar una tabla con evidencia, solicitar aprobación si recomienda modificar una ficha y no publicar”. Tiene entrada, estado anterior, salida, autorización y condición de parada.
Evita un primer flujo que pueda gastar dinero, eliminar registros, publicar, enviar mensajes o tratar datos especialmente sensibles. No porque los agentes nunca puedan hacerlo, sino porque primero debes probar que entiendes el sistema cuando se equivoca.
Asigna una persona propietaria y un plazo. Un piloto sin fecha se convierte en infraestructura permanente sin haber demostrado valor. Define también una regla de retirada: si no supera el umbral acordado, se desmonta.
Dibuja el mapa de autoridad
Para cada paso escribe: lectura, borrador, escritura reversible o efecto externo. Indica la cuenta y credencial, su alcance, quién aprueba y cómo se revoca. Si una herramienta permite más de lo que necesita el flujo, crea otra credencial o busca otra interfaz.
Incluye los límites del host y la red. Un agente con shell sin sandbox y acceso a la carpeta personal tiene una autoridad muy distinta de uno que trabaja en un contenedor desechable con una sola carpeta.
La aprobación debe ser específica. “Continuar” no vale. “Actualizar el campo estado de los registros 14 y 18 de borrador a revisado” sí se puede revisar.
Dibuja también el flujo inverso: qué pasa si la persona niega la acción, si la credencial se revoca o si el sistema de destino no confirma. La ausencia de confirmación no debe interpretarse como éxito.
Construye un conjunto de evaluación
Incluye casos normales, datos incompletos, fuentes en desacuerdo, ausencia de cambios, caída de una herramienta, credencial caducada, instrucción maliciosa en una web, rechazo de aprobación y fallo parcial después de una lectura correcta.
Mide al menos: finalización correcta; afirmaciones sin fuente; acciones innecesarias; respeto de límites; intervención humana; tiempo hasta recuperar; coste total; y calidad de la evidencia. Registra también falsos positivos y falsos negativos del monitor.
No cambies de modelo entre plataformas durante la prueba si quieres evaluar la plataforma. Después puedes repetir con otros modelos para medir interacción entre runtime y razonamiento.
Conserva las entradas y criterios en un fixture. Si ajustas el prompt después de cada fallo y cambias el examen, no puedes comparar versiones ni detectar regresión.
Verifica la recuperación
Detén un worker, reinicia un Gateway, revoca una credencial y corta una conexión durante la tarea. Comprueba qué estado se conserva, qué se repite y qué alerta recibe la persona. Un agente que funciona solo en el camino feliz no está preparado para operaciones.
Restaura desde copia en un entorno limpio. Ver un archivo de backup no demuestra que se pueda recuperar. Cronometra el proceso y documenta qué dependencias externas faltan.
Al final, decide continuar, corregir o retirar. No conviertas un piloto fallido en una plataforma permanente solo porque ya invertiste tiempo. El coste hundido no mejora la fiabilidad.
Compara el trabajo humano, no solo el del modelo
Registra cuántas veces una persona debe aclarar, aprobar, corregir y reconstruir contexto. Un sistema que usa menos tokens pero obliga a vigilarlo constantemente puede ser peor. Otro que consume más, pero prepara una decisión limpia y trazable, puede tener mejor coste total.
Pregunta al operador qué señales le permitieron confiar o desconfiar. Si la interfaz oculta el estado, el problema no se arregla cambiando de modelo.
Errores de decisión que conviene evitar
Las dos releases son atractivas y eso facilita decisiones impulsivas. Estos son los errores más caros.
Elegir por la demo más vistosa
Una sala con seis agentes hablando impresiona. Un panel con workers y widgets también. La pregunta es cuántos pasos verificables resuelve sin ampliar riesgo ni supervisión. Si el mismo resultado se obtiene con un workflow determinista y una llamada al modelo, una sociedad de agentes puede ser sobreingeniería.
La complejidad debe pagar alquiler. Cada perfil, worker, memoria y conector añade estado. Si no reduce una restricción medida, retíralo. Una demo diseñada para enseñar todas las funciones rara vez se parece a la arquitectura mínima de producción.
Confundir autonomía con productividad
Más iteraciones no significan más trabajo útil. Un agente puede investigar durante horas para evitar una pregunta que una persona resolvería en treinta segundos. Define presupuestos de tiempo, coste e iteraciones, y una condición para escalar.
La autonomía útil incluye saber parar. La parada de emergencia de Hermes y los permisos acotados de OpenClaw son herramientas; el flujo debe usarlas de verdad. Prueba que el sistema se detiene y que la salida parcial no se presenta como conclusión final.
Dar permisos generales para evitar fricción
La primera vez que una aprobación molesta, aparece la tentación de permitir todo. Es una mala señal de diseño. Reduce la operación, mejora el resumen o automatiza la parte determinista; no elimines la frontera.
Una credencial de administrador compartida entre agentes impide atribuir acciones y revocar solo una función. Usa identidades separadas y permisos mínimos. Si el proveedor no los admite, reconoce ese límite en el diseño.
Meter todos los datos en memoria
La memoria no es un almacén canónico. Mezclar conversaciones, documentos, decisiones y registros comerciales sin procedencia crea contradicciones. El agente debe recuperar desde la fuente vigente y usar memoria para contexto auxiliar.
Define caducidad y borrado. Una preferencia puede durar; un precio o un estado de cliente debe consultarse de nuevo. Prueba que una corrección nueva desplaza la información antigua sin borrar su trazabilidad.
Combinar OpenClaw y Hermes por si acaso
Poder comunicar dos plataformas no significa que debas hacerlo. La combinación duplica actualización, observabilidad, credenciales, sesiones y recuperación. Puede tener sentido si OpenClaw opera workers distribuidos y Hermes ofrece una coordinación humana imprescindible, pero esa necesidad debe aparecer en un piloto.
Empieza con una. Documenta el hueco que no puede cubrir. Solo entonces añade la segunda con una interfaz mínima y una fuente de verdad clara. Si ambas guardan la misma memoria o programan la misma tarea, ya has creado un problema de consistencia.
Publicar una comparativa sin fecha
Este mercado cambia rápido. Una conclusión sin versión se vuelve falsa sin avisar. Por eso este artículo fija OpenClaw 2026.8.1 y Hermes Agent v0.21.0, con revisión a 1 de septiembre de 2026.
Cuando cambie una versión material, hay que revalidar nombres, funciones, riesgos de migración y documentación. No basta con cambiar el año del título. Las páginas antiguas deben indicar su fecha de corte o actualizarse.
Veredicto: cuál elegir en 2026
OpenClaw 2.0 es la mejor primera opción cuando el problema central es distribuir y gobernar la ejecución. Sesiones fuera del Gateway, workers reutilizables, permisos por operación, solicitudes protegidas de credenciales, preguntas estructuradas y paneles convierten el runtime en un plano de control más completo.
Hermes Agent 0.21 es la mejor primera opción cuando el problema central es coordinar agentes bajo supervisión humana visible. Bot Mode, mensajes duraderos entre pares, cron con continuidad, subagentes dirigibles, el centro MCP y el navegador integrado forman un puesto de mando coherente.
No es un juicio de superioridad absoluta. OpenClaw también tiene agentes con nombre, subagentes, memoria y A2A. Hermes también distribuye comunicación, opera gateways, maneja herramientas y refuerza permisos. El solapamiento es real. La diferencia está en qué experiencia organiza el producto y qué restricción resuelve con menos piezas.
Para una pyme sin equipo técnico, la respuesta puede ser ninguna de las dos como plataforma autogestionada. Si el caso solo requiere clasificar formularios, resumir una llamada o preparar un borrador, una automatización pequeña con aprobación puede ofrecer mejor retorno y menor mantenimiento.
Para una empresa que sí necesita agentes, la decisión responsable es un piloto idéntico, limitado y reversible. No compres autonomía. Compra un resultado observable con una frontera de autoridad y una recuperación probada.
Si quieres plantearlo desde tu proceso y no desde la herramienta, podemos diseñar e integrar un agente de IA para tu empresa. El primer trabajo no es instalar OpenClaw ni Hermes: es localizar el flujo que merece automatizarse y demostrar que la intervención mejora tiempo, calidad o capacidad sin abrir un riesgo mayor.
Preguntas frecuentes sobre OpenClaw 2 y Hermes Agent
¿OpenClaw 2 es un modelo de IA?
No. Es una plataforma de agentes. Puede trabajar con distintos modelos y proveedores, pero la versión 2026.8.1 se centra en el runtime: sesiones, workers, herramientas, memoria, permisos, credenciales, paneles y operación. Cambiar el modelo no sustituye esa arquitectura.
¿Hermes 2 existe oficialmente?
No como nombre de la release comparada. Nous Research publica Hermes Agent v0.21.0 con etiqueta v2026.8.31. “Hermes 2” puede ser una manera informal de preguntar por la gran actualización, pero la documentación y cualquier implementación deben conservar el identificador real.
¿Cuál es más privado?
No se puede responder por marca. Ambos pueden desplegarse bajo control del operador, pero el flujo puede usar modelos, búsquedas, canales y conectores externos. La privacidad depende de dónde viajan los datos, qué se registra, quién accede y cuánto se conserva. Dibuja ese mapa para la configuración concreta.
¿Cuál es más seguro?
Tampoco hay un ganador universal demostrado. OpenClaw documenta con detalle su frontera de confianza, auditoría, sandbox, permisos y secretos. Hermes refuerza aprobaciones, archivos de instrucciones y redacción. La instalación, el host, las herramientas y las credenciales pueden anular buenas funciones de producto.
¿Puedo migrar desde Hermes a OpenClaw?
OpenClaw documenta vías de importación desde configuraciones de otros agentes, incluida una ruta de Hermes para elementos compatibles. Una importación no debe activarse directamente en producción. Previsualiza, conserva copia, revisa conflictos y prueba memoria, herramientas, proveedores y permisos en un entorno separado.
¿Puedo usar los dos juntos?
Sí técnicamente, mediante integraciones o protocolos, pero no es la recomendación por defecto. Primero prueba una plataforma. Añade la otra solo si existe un hueco concreto, medido y difícil de cubrir. La convivencia necesita una fuente de verdad, identidades separadas y responsabilidad clara por cada acción.
¿Cuál es más barato?
Las fuentes oficiales no ofrecen un coste total comparable. Depende de modelos, volumen, infraestructura, almacenamiento, conectores, supervisión y mantenimiento. Mide el mismo flujo y suma tiempo humano y errores, no solo tokens.
¿Necesito n8n si uso OpenClaw o Hermes?
No siempre. Pero una capa determinista como n8n sigue siendo útil para validaciones, transformaciones, reintentos, registros y efectos externos repetibles. El agente decide o prepara; el workflow puede ejecutar bajo reglas claras. No conviertas todo paso estable en razonamiento abierto.
¿Cuál elegir para un equipo de desarrollo?
OpenClaw merece una prueba si necesitas mover sesiones y workspaces entre workers o controlar operaciones exactas. Hermes merece una prueba si necesitas dirigir subagentes, mantener conversaciones visibles entre funciones y gestionar muchos servidores MCP. Evalúa ambos sobre el mismo repositorio de prueba y con permisos equivalentes.
¿Cuál elegir para marketing y contenidos?
Hermes facilita separar investigación, redacción y revisión en agentes visibles. OpenClaw facilita distribuir tareas y presentar resultados estructurados. La calidad dependerá más del sistema de fuentes, verificación y publicación que del nombre de la plataforma.
¿Debo actualizar ya una instalación existente?
Solo después de inventariar el estado, leer los cambios aplicables, crear una copia recuperable y probar en un entorno controlado. OpenClaw 2 incluye migraciones incompatibles conocidas. Hermes 0.21 modifica muchas superficies. El arranque correcto no demuestra que tus flujos, cron o rollback funcionen.
¿Qué prueba mínima debe pasar un agente antes de producción?
Debe completar un flujo representativo, citar sus fuentes, respetar una negativa, sobrevivir a una herramienta caída, evitar una instrucción maliciosa, usar permisos mínimos, dejar evidencia y recuperarse sin duplicar efectos. Para acciones públicas o sensibles, añade revisión humana obligatoria.
Fuentes primarias de esta actualización: notas de OpenClaw 2026.8.1, seguridad del Gateway de OpenClaw, permisos de OpenClaw, secretos protegidos en OpenClaw, release Hermes Agent v0.21.0 y documentación oficial de Hermes Agent.
Artículo revisado el 1 de septiembre de 2026. Las funciones experimentales, los proveedores y las condiciones de instalación pueden cambiar; comprueba las notas oficiales de tu versión antes de actualizar.
Respuesta directa
Preguntas frecuentes sobre este tema
¿OpenClaw 2 es un modelo de inteligencia artificial?
No. OpenClaw 2 es el nombre que el proyecto da a la versión 2026.8.1 de su plataforma de agentes. El modelo se elige dentro del sistema; OpenClaw organiza sesiones, herramientas, trabajadores, permisos, memoria, credenciales y automatizaciones.
¿Hermes 2 existe como versión oficial?
No con ese nombre. La actualización oficial comparable es Hermes Agent v0.21.0, publicada con la etiqueta v2026.8.31. En este artículo usamos Hermes 0.21 y aclaramos el nombre para no convertir una búsqueda popular en un dato falso.
¿Cuál es la diferencia principal entre OpenClaw 2 y Hermes Agent 0.21?
OpenClaw 2 pone el acento en el plano de control distribuido: sesiones que pueden ejecutarse en distintos workers, permisos por operación, credenciales protegidas y superficies estructuradas. Hermes 0.21 prioriza un puesto de mando multiagente: perfiles visibles, salas compartidas, mensajes entre agentes, cron con continuidad y dirección en vivo de subagentes.
¿Cuál es mejor para una pyme?
No hay un ganador universal. OpenClaw merece el primer piloto si el problema dominante es mover trabajo entre entornos o controlar operaciones y credenciales. Hermes merece el primer piloto si lo prioritario es coordinar agentes visibles, supervisar delegaciones y mantener trabajos recurrentes con memoria.
¿Son seguros OpenClaw 2 y Hermes Agent?
Ambos incluyen controles de seguridad, pero ninguno vuelve segura una instalación por sí solo. La seguridad real depende de identidad, alcance de herramientas, aislamiento, secretos, red, proveedores de modelo, actualizaciones y revisión humana.
¿Puedo instalar OpenClaw o Hermes en mi propio servidor?
Sí, ambos admiten despliegues controlados por el operador. Eso no implica automáticamente que ningún dato salga del servidor: las llamadas a modelos externos, búsquedas, herramientas, canales y conectores pueden transmitir información.
¿Conviene actualizar una instalación existente inmediatamente?
No a ciegas. OpenClaw 2026.8.1 incluye migraciones incompatibles en OpenProse, rutas OpenAI y plugins. Hermes 0.21 amplía muchas superficies a la vez. En ambos casos hay que inventariar el estado, verificar una copia recuperable y probar un flujo representativo y su rollback.
¿Se pueden usar OpenClaw y Hermes juntos?
Técnicamente pueden convivir o comunicarse mediante integraciones, pero no debe asumirse que combinarlos sea la arquitectura correcta. Se solapan bastante y una doble plataforma añade estado, credenciales, observabilidad y mantenimiento.
¿Cuál tiene mejor memoria?
Las dos plataformas han ampliado la continuidad. OpenClaw incorpora recuerdo personal, consolidación y aprendizaje controlable; Hermes lleva memoria y continuidad a perfiles, cron y conversaciones entre agentes. No existe una prueba oficial común que permita declarar una memoria superior.
¿Cómo compararlas sin poner en riesgo la empresa?
Ejecuta el mismo piloto acotado en ambas: fuentes conocidas, cuenta de pruebas, permisos mínimos, acciones reversibles y casos normales y adversariales. Mide finalización correcta, afirmaciones sin fuente, acciones innecesarias, intervención humana, coste total y recuperación.